 Santé
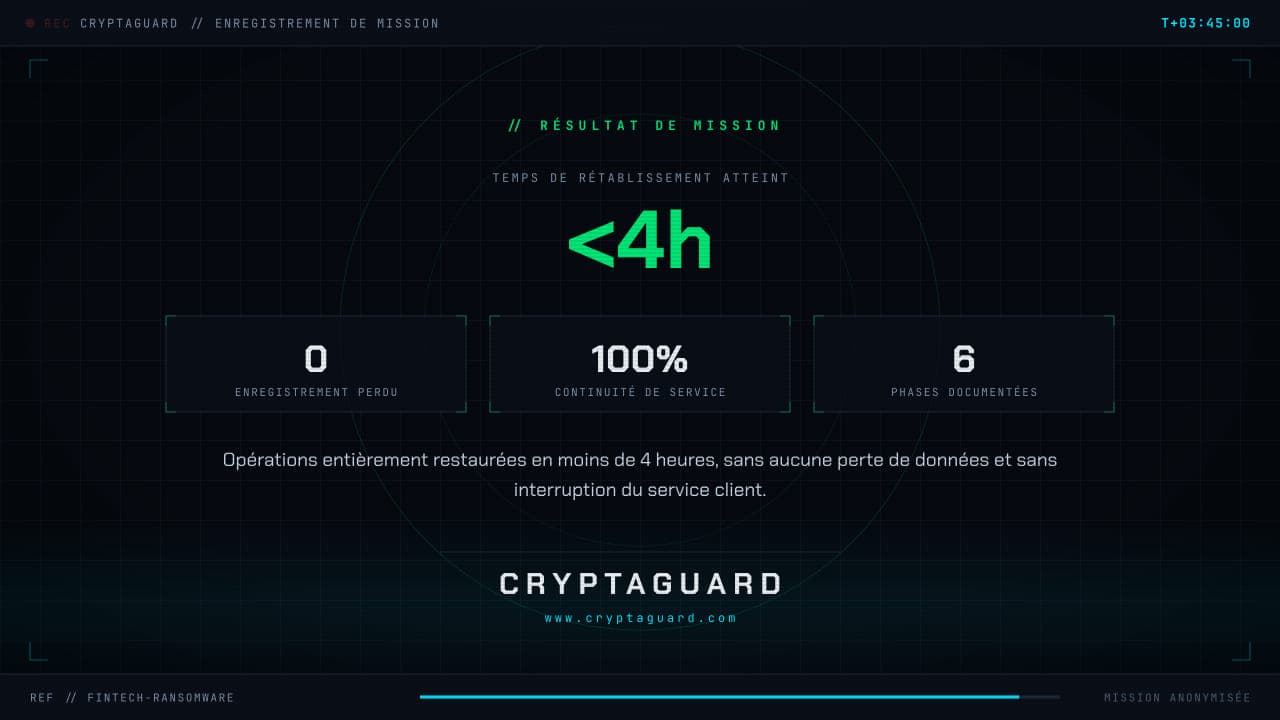
RTO: <4h
Récupération après rançongiciel en Fintech
Infrastructure critique compromise par une attaque par rançongiciel sophistiquée ciblant les systèmes de traitement des paiements.
Accéder au Rapport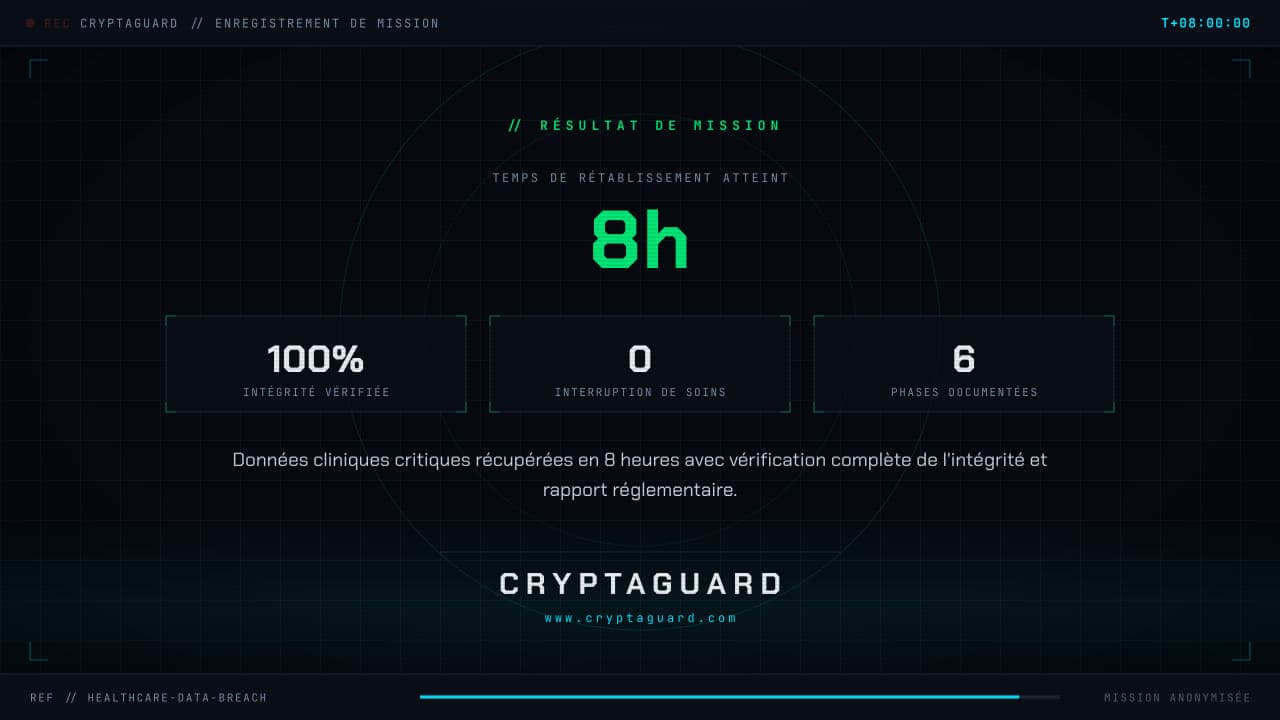
“Face à une violation de données qui aurait pu compromettre les soins, CryptaGuard a apporté non seulement une récupération technique mais aussi la confiance dans l'intégrité des données médicales restaurées.”
Comportement anormal détecté dans l'accès aux dossiers patients et les flux de données.
Équipe de direction et conseil d'administration informés avec évaluation préliminaire.
Séparation des systèmes cliniques compromis des réseaux non affectés.
Restauration lancée à partir de sauvegardes immuables avec validation renforcée.
Systèmes de soins aux patients restaurés avec contrôles d'accès renforcés.
Tous les services restaurés avec surveillance et validation de l'intégrité des données.
Violation majeure de données affectant les dossiers médicaux des patients et les systèmes cliniques critiques.
Mise en œuvre d'une stratégie de récupération par phases combinant environnements isolés et sauvegardes immuables.
Données cliniques critiques récupérées en 8 heures avec vérification complète de l'intégrité et rapport réglementaire.
Contactez nos experts en cyber-résilience pour discuter de la façon dont nous pouvons aider votre organisation à se préparer et à se remettre d'incidents cyber.
Contacter Notre Équipe[ i ] Missions anonymisées. Le secteur, le type d'incident, la chronologie de réponse et les résultats correspondent à des missions réelles de CryptaGuard ; l'identité des clients n'est pas divulguée en vertu d'accords de confidentialité. Les chiffres affichés sont ceux documentés dans chaque rapport.
Infrastructure critique compromise par une attaque par rançongiciel sophistiquée ciblant les systèmes de traitement des paiements.
Accéder au Rapport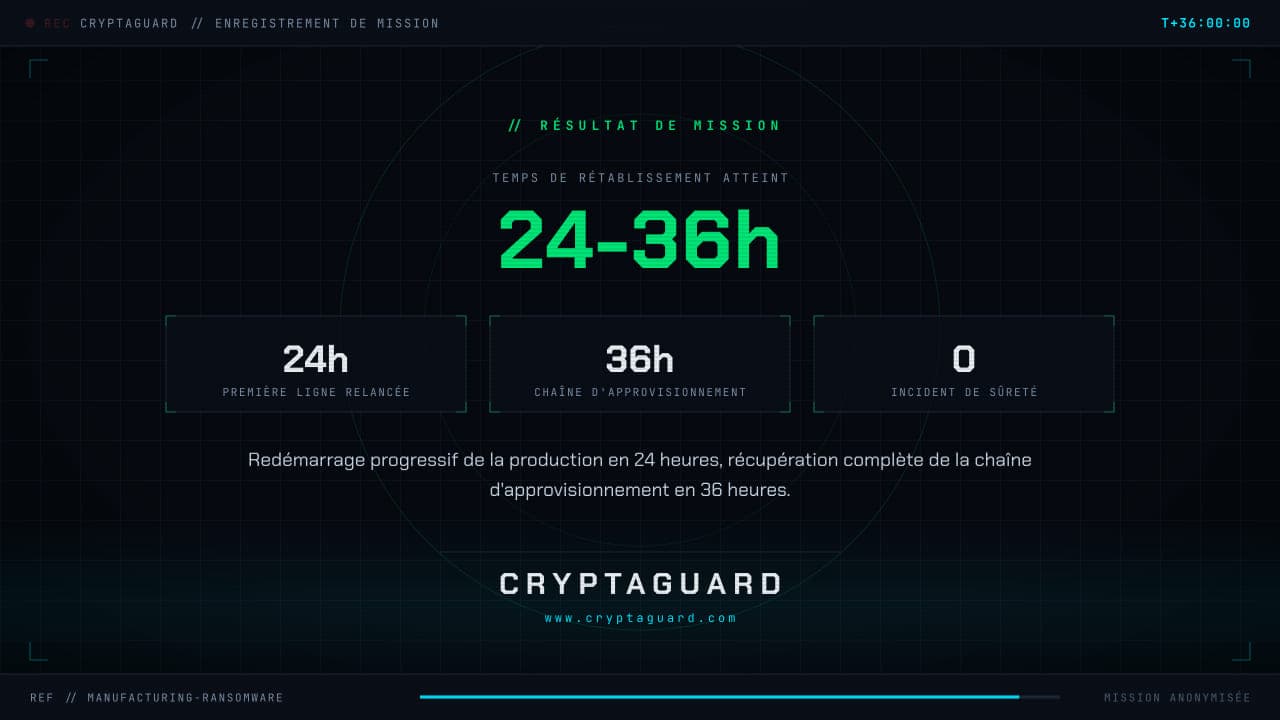
Attaque ciblée paralysant les systèmes de contrôle industriel et stoppant la production dans plusieurs usines.
Accéder au Rapport