 Énergie & Services publics
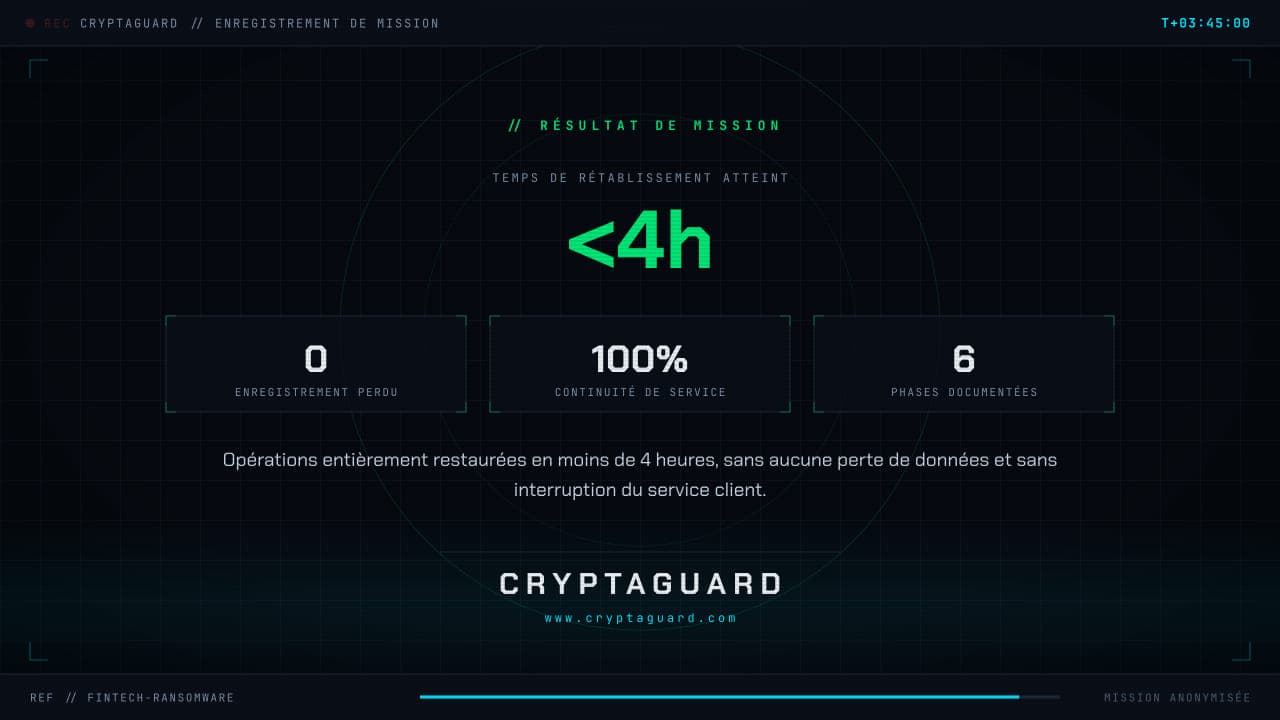
RTO: <4h
Récupération après rançongiciel en Fintech
Infrastructure critique compromise par une attaque par rançongiciel sophistiquée ciblant les systèmes de traitement des paiements.
Accéder au Rapport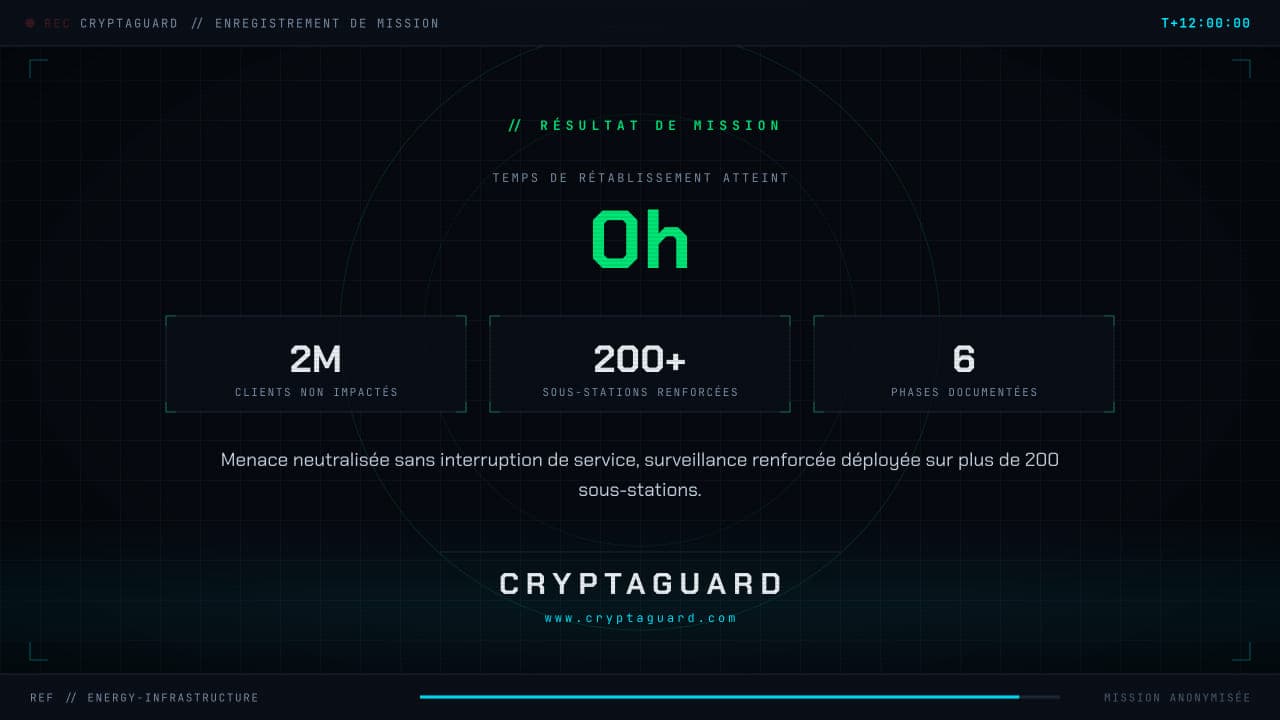
“CryptaGuard a compris les défis propres à la protection des infrastructures critiques. Ils ont neutralisé une menace sophistiquée tout en maintenant l'alimentation électrique de millions de clients.”
Menace persistante avancée identifiée par analyse comportementale des communications SCADA.
Réseaux de technologie opérationnelle segmentés de l'infrastructure informatique.
Implants malveillants identifiés et isolés sans interruption de service.
Vecteurs d'attaque cartographiés et renforcement de l'infrastructure engagé.
Contrôles Zero Trust déployés sur l'infrastructure critique.
Systèmes de détection avancée des menaces activés pour une protection en temps réel.
APT soutenu par un État ciblant les systèmes SCADA et tentant de perturber la distribution d'électricité à 2 M de clients.
Infrastructure de récupération isolée (air-gapped) avec chasse aux menaces spécifique à l'OT et mise en œuvre d'une architecture Zero Trust.
Menace neutralisée sans interruption de service, surveillance renforcée déployée sur plus de 200 sous-stations.
Contactez nos experts en cyber-résilience pour discuter de la façon dont nous pouvons aider votre organisation à se préparer et à se remettre d'incidents cyber.
Contacter Notre Équipe[ i ] Missions anonymisées. Le secteur, le type d'incident, la chronologie de réponse et les résultats correspondent à des missions réelles de CryptaGuard ; l'identité des clients n'est pas divulguée en vertu d'accords de confidentialité. Les chiffres affichés sont ceux documentés dans chaque rapport.
Infrastructure critique compromise par une attaque par rançongiciel sophistiquée ciblant les systèmes de traitement des paiements.
Accéder au Rapport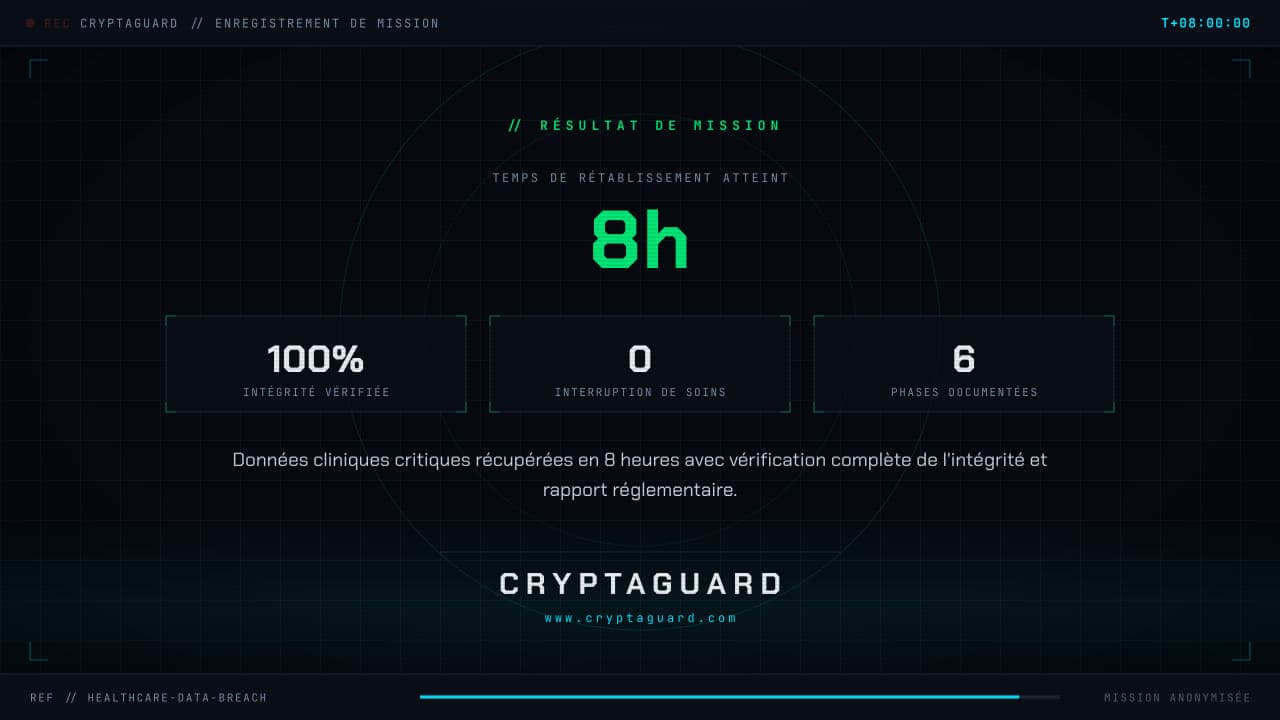
Violation majeure de données affectant les dossiers médicaux des patients et les systèmes cliniques critiques.
Accéder au Rapport